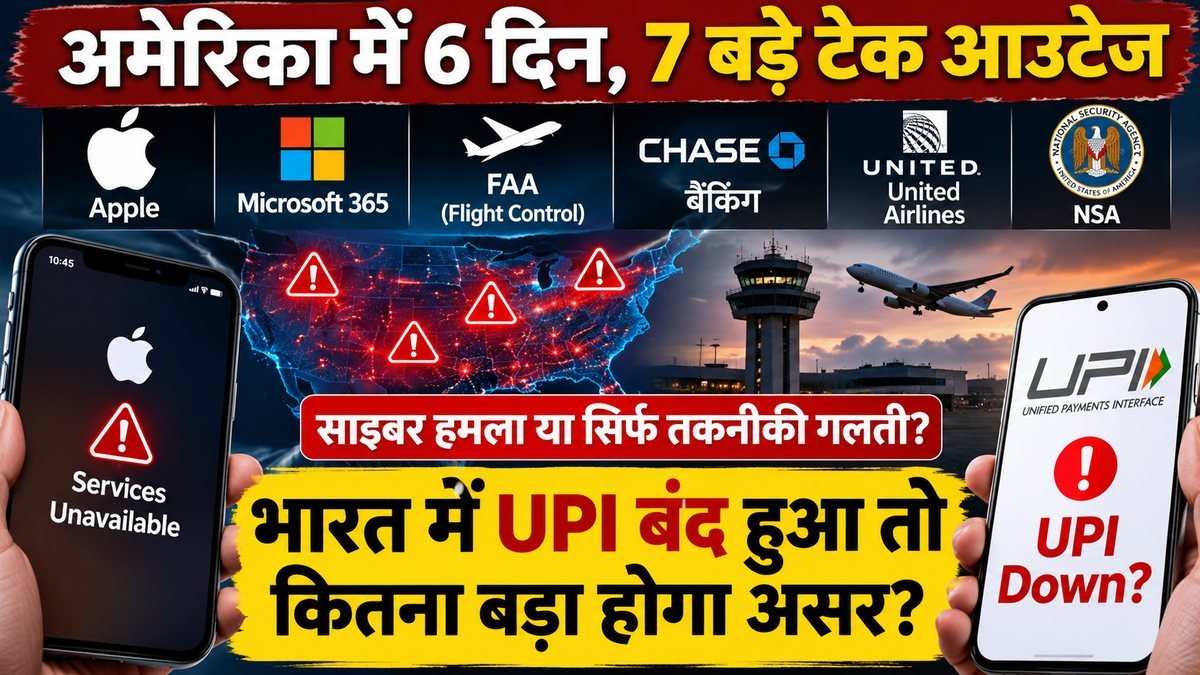
अमेरिका में 12 से 17 नवंबर 2026 के बीच तकनीकी खराबियों ने दुनिया की कई बड़ी कंपनियों और सरकारी सेवाओं को प्रभावित किया। Microsoft 365 की सेवाएं करीब 24 घंटे बाधित रहीं। एयर ट्रैफिक कंट्रोल में खराबी के कारण अमेरिका में सभी प्रस्थान करने वाली उड़ानों पर अस्थायी रोक लगानी पड़ी। बड़े बैंकों में लेनदेन अटक गए और Apple के करोड़ों संभावित उपयोगकर्ताओं से जुड़ी ऑनलाइन सेवाओं में भी परेशानी हुई। लगातार सामने आई इन घटनाओं के बाद साइबर हमले की आशंका जताई जाने लगी। हालांकि अमेरिकी सरकार और संबंधित कंपनियों का कहना है कि अभी तक घटनाओं के आपस में जुड़े होने या किसी साइबर हमले का प्रमाण नहीं मिला है। भारत के लिए भी यह घटनाक्रम महत्वपूर्ण है, क्योंकि देश में हर महीने UPI से 2,500 करोड़ से ज्यादा लेनदेन हो रहे हैं।
वॉशिंगटन/नई दिल्ली, 18 नवंबर 2026। मंगलवार, 17 नवंबर को अमेरिका में Apple के कई उपयोगकर्ता अचानक अपने अकाउंट में लॉग-इन नहीं कर पा रहे थे। किसी के फोन पर iCloud काम नहीं कर रहा था, तो किसी के लिए App Store से ऐप डाउनलोड करना मुश्किल हो गया था। Apple Pay और Apple Music जैसी सेवाओं में भी परेशानी की शिकायतें आने लगीं।
कुछ लोगों को नया iPhone एक्टिवेट करने में दिक्कत हुई। Apple के रिटेल स्टोर और कंपनी के आंतरिक सिस्टम भी प्रभावित हुए।
समस्या अमेरिका के पूर्वी समय के मुताबिक सुबह करीब 11:45 बजे सामने आने लगी। उस समय भारत में रात के लगभग सवा दस बज रहे थे।
शुरुआत में यह स्पष्ट नहीं था कि इतनी सारी सेवाएं एक साथ क्यों प्रभावित हुई हैं। साइबर हमले को लेकर सोशल मीडिया पर अटकलें लगने लगीं। लेकिन कुछ ही घंटों बाद Apple ने साफ कर दिया कि परेशानी कंपनी के एक आंतरिक अपडेट के कारण हुई थी।
कंपनी ने बताया कि उसके कई सिस्टम दोबारा काम करने लगे हैं और बाकी सेवाओं को बहाल करने की कोशिश चल रही है। मंगलवार शाम छह बजे तक, अमेरिकी पूर्वी समय के अनुसार, Apple के स्टेटस पेज पर सभी प्रभावित सेवाएं बहाल दिखाई गईं।
Reuters की रिपोर्ट के मुताबिक, दोपहर करीब 12:20 बजे तक अमेरिका में Apple Pay से जुड़ी लगभग 2,300 शिकायतें Downdetector पर दर्ज हुई थीं। iCloud के लिए शिकायतों की संख्या एक समय करीब 1,800 तक पहुंच गई थी।
ये उपयोगकर्ताओं की ओर से भेजी गई शिकायतें थीं, न कि कुल प्रभावित लोगों की आधिकारिक गिनती।
Apple के लिए नवंबर में यह दूसरी ऐसी परेशानी थी। इससे पहले 10 नवंबर को iCloud Mail, Calendar, Contacts, Photos और दूसरी सेवाएं करीब दो घंटे तक प्रभावित हुई थीं।
लेकिन 17 नवंबर की घटना ने ज्यादा ध्यान खींचा। वजह थी कि उससे पहले के कुछ दिनों में अमेरिका की बैंकिंग, विमान सेवाओं और बड़ी टेक्नोलॉजी कंपनियों में भी तकनीकी गड़बड़ियां सामने आ चुकी थीं।
- 12–13 नवंबरMicrosoft 365: Outlook, Exchange Online, Teams और OneDrive की कुछ सेवाएं ठप
- 13 नवंबरFAA: 22 में से 17 एयर ट्रैफिक कंट्रोल सेंटरों में नेटवर्क गड़बड़ी, देशभर में उड़ानों पर रोक
- 13 नवंबरWorkday: डिजास्टर रिकवरी जांच के दौरान HR और वेतन से जुड़ी सेवाएं रुकीं
- 16 नवंबरJPMorgan Chase: सॉफ्टवेयर बग से लेनदेन अटके, दूसरे बैंकों के ग्राहक भी प्रभावित
- 16 नवंबरUnited Airlines: सिस्टम खराबी से करीब 1 घंटे 40 मिनट उड़ानें देर से
- 17 नवंबरNSA: नियमित मेंटेनेंस के दौरान आंतरिक नेटवर्क NSANet प्रभावित
- 17 नवंबरApple: आंतरिक अपडेट से iCloud, App Store, Apple Pay और Apple Music में दिक्कत
Microsoft 365 में करीब 24 घंटे की परेशानी, पुराने सॉफ्टवेयर में छिपी थी खराबी
इस घटनाक्रम की शुरुआत 12 नवंबर को Microsoft 365 की सेवाओं में आई बड़ी खराबी से हुई थी।
दुनिया के कई हिस्सों में Outlook के जरिए ईमेल खोलना और भेजना मुश्किल हो गया। Exchange Online सबसे ज्यादा प्रभावित हुआ। Microsoft Teams, SharePoint, OneDrive और Copilot से जुड़ी कुछ सुविधाओं में भी रुकावट आई।
हालांकि सभी सेवाएं पूरी तरह बंद नहीं हुई थीं। Teams की चैट और मीटिंग जैसी कई सुविधाएं काफी समय तक काम करती रहीं।
Microsoft की प्रारंभिक जांच रिपोर्ट के मुताबिक खराबी 12 नवंबर को भारतीय समयानुसार रात 9:50 बजे शुरू हुई और 13 नवंबर को रात 9:40 बजे तक उसका सक्रिय असर समाप्त हुआ। कुल अवधि लगभग 23 घंटे 50 मिनट रही।
शुरुआत में इसे नेटवर्क में बदलाव से जुड़ी परेशानी बताया गया था। बाद में कंपनी की जांच में तीन समस्याएं एक साथ सामने आईं।
पहली समस्या जुलाई 2026 में किए गए सॉफ्टवेयर बदलाव से जुड़ी थी। उस बदलाव में एक ऐसी तकनीकी खराबी रह गई थी जो सामान्य परिस्थितियों में दिखाई नहीं दे रही थी।
दूसरी समस्या सर्वर पर अचानक बढ़े ट्रैफिक की थी। Teams का कुछ ट्रैफिक उस नेटवर्क की ओर भेजा गया जिस पर Exchange Online भी निर्भर था।
तीसरी समस्या उपलब्ध क्षमता की थी। नेटवर्क के लगभग 14 प्रतिशत सर्वर संसाधन पहले से एक अलग समस्या के कारण उपलब्ध नहीं थे।
इन तीनों परिस्थितियों के एक साथ आने से सिस्टम पर दबाव बढ़ा। एक सर्वर के जवाब देना बंद करने पर उसका ट्रैफिक दूसरे सर्वर की ओर भेजा गया। वहां भी वही खराबी सामने आने लगी।
Microsoft की जांच के मुताबिक एक समय उसके प्रभावित नेटवर्क गेटवे के 80 प्रतिशत से अधिक सर्वर जवाब नहीं दे रहे थे।
इसलिए कंपनी को पुराने सॉफ्टवेयर कोड में किए गए बदलाव को वापस लेना पड़ा और सर्वरों को चरणबद्ध तरीके से दोबारा शुरू करना पड़ा।
इस घटना की खास बात यह थी कि जिस सॉफ्टवेयर में खराबी मिली, वह कई महीने से इस्तेमाल हो रहा था। सामान्य परीक्षण के दौरान उसमें कोई गंभीर समस्या सामने नहीं आई थी।
Microsoft की सेवाएं सामान्य होने के कुछ ही समय बाद अमेरिका के हवाई यातायात में बड़ी परेशानी आ गई।
शुक्रवार, 13 नवंबर को अमेरिकी फेडरल एविएशन एडमिनिस्ट्रेशन (FAA) के दूरसंचार नेटवर्क में खराबी शुरू हुई। विमान नियंत्रकों को रेडियो संचार और रडार से जुड़ी जानकारी मिलने में अस्थिरता महसूस होने लगी।
स्थिति गंभीर होने पर FAA ने अमेरिकी हवाई अड्डों से उड़ान भरने वाले विमानों पर देशव्यापी अस्थायी रोक लगा दी।
रोक अमेरिकी पूर्वी समय के मुताबिक दोपहर लगभग 3:30 बजे शुरू हुई और रात 8:15 बजे हटाई गई। इस तरह करीब चार घंटे 45 मिनट तक उड़ानों के प्रस्थान पर राष्ट्रीय स्तर की पाबंदी रही।
FAA के मुताबिक अमेरिका के 22 बड़े एयर रूट ट्रैफिक कंट्रोल सेंटरों में से 17 में नेटवर्क की अस्थिरता दिखाई दी थी।
हालांकि यह सभी रडार और रेडियो सेवाओं का पूर्ण बंद होना नहीं था। कुछ महत्वपूर्ण संचार प्रणालियां काम कर रही थीं। इसलिए उस समय हवा में मौजूद विमानों को सुरक्षित उतारा जा सका।
FAA की आधिकारिक रिपोर्ट में बताया गया कि उसके पुराने दूरसंचार नेटवर्क पर अचानक बड़ी संख्या में कनेक्शन रिक्वेस्ट आने लगी थीं। हर चार से पांच सेकंड में करीब एक हजार रिक्वेस्ट पहुंच रही थीं।
शुरुआती जांच में टेक्सास के अमरिलो स्थित रडार साइट और अर्कांसस के एल डोराडो स्थित संचार केंद्र को संभावित स्रोतों के रूप में देखा गया।
एल डोराडो में FAA की नेटवर्क सेवा प्रदाता कंपनी L3Harris नया राउटर लगाने सहित तकनीकी बदलाव कर रही थी।
प्रभावित कनेक्शनों को अलग करने और नए राउटरों की एक सुविधा बंद करने के बाद नेटवर्क स्थिर होने लगा।
इस घटना से हजारों उड़ानें रद्द हुईं या देर से चलीं। FAA ने अपनी बाद की रिपोर्ट में बताया कि उस शुक्रवार लगभग 12,462 उड़ानें रद्द दर्ज हुई थीं, लेकिन एजेंसी ने यह भी स्पष्ट किया कि सभी रद्द उड़ानें सीधे देशव्यापी रोक के कारण नहीं थीं।
11 सितंबर 2001 के आतंकवादी हमलों के बाद अमेरिका में राष्ट्रीय स्तर पर उड़ानों की ऐसी रोक का यह दूसरा मौका था। इससे पहले जनवरी 2023 में भी FAA की तकनीकी खराबी के चलते उड़ानों के प्रस्थान पर रोक लगाई गई थी।
इस घटना ने अमेरिकी एयर ट्रैफिक कंट्रोल के पुराने उपकरणों और आधुनिकीकरण की जरूरत को फिर चर्चा में ला दिया।
उसी दिन Workday की खराबी ने कंपनियों का काम रोका
13 नवंबर को ही कंपनियों के मानव संसाधन, वेतन और कर्मचारी प्रबंधन से जुड़ी सेवाएं देने वाली Workday में भी तकनीकी परेशानी सामने आई।
Workday के प्लेटफॉर्म का इस्तेमाल कई बड़ी कंपनियां अपने कर्मचारियों के वेतन, छुट्टियों, नियुक्तियों और दूसरे आंतरिक कामकाज के लिए करती हैं।
इस बार समस्या कंपनी के डिजास्टर रिकवरी सिस्टम से जुड़ी थी। यह वह व्यवस्था होती है जिसका काम मुख्य सिस्टम में गंभीर खराबी आने पर सेवाओं को दोबारा चालू करने में मदद करना है।
Workday से साझा किए गए तकनीकी संदेश के मुताबिक डिजास्टर रिकवरी सिस्टम की जांच के दौरान कुछ सेवाएं अप्रत्याशित रूप से लाइव प्रोडक्शन डेटाबेस से जुड़ गई थीं। इससे डेटा में असंगतियां सामने आईं।
कंपनी को प्रभावित प्रोडक्शन सिस्टम को मेंटेनेंस मोड में डालना पड़ा। इसके कारण कुछ ग्राहक अपनी सामान्य व्यावसायिक गतिविधियां नहीं चला सके।
14 नवंबर तक अधिकांश प्रभावित सेवाएं बहाल कर दी गई थीं।
यह घटना इसलिए महत्वपूर्ण थी क्योंकि किसी सिस्टम को खराबी से बचाने के लिए तैयार की गई बैकअप व्यवस्था की जांच के दौरान ही परेशानी पैदा हो गई।
सोमवार, 16 नवंबर को अमेरिका के कई बड़े बैंकों के ग्राहकों ने ऑनलाइन बैंकिंग में परेशानी की शिकायत की।
JPMorgan Chase, Bank of America, Wells Fargo, U.S. Bank और Truist जैसी संस्थाओं के ग्राहकों की शिकायतें सामने आईं। कुछ उपयोगकर्ताओं को अपने खातों का विवरण देखने और पैसे भेजने में दिक्कत हो रही थी।
शुरुआत में ऐसा लगा कि कई बैंकों के सिस्टम एक साथ खराब हो गए हैं। बाद में JPMorgan Chase ने बताया कि मुख्य समस्या उसके अपने एक तकनीकी सिस्टम में थी।
बैंक के मुताबिक उसके डेटा सेंटर में इस्तेमाल होने वाले हार्डवेयर से जुड़ा सॉफ्टवेयर बग लेनदेन में देरी पैदा कर रहा था।
चूंकि दूसरे बैंकों के ग्राहक भी Chase से पैसा भेजते या प्राप्त करते हैं, इसलिए उन्हें भी परेशानी हुई।
अमेरिका की लोकप्रिय मनी ट्रांसफर सेवा Zelle के उपयोगकर्ताओं को भी भुगतान में देरी की शिकायत हुई। हालांकि Zelle का अपना नेटवर्क चालू था और समस्या कुछ बैंकों की ओर से ट्रांजैक्शन प्रोसेस होने में आ रही थी।
Chase ने कहा कि ग्राहक अपने खातों और पैसों तक पहुंच बनाए हुए थे, लेकिन कुछ लेनदेन सामान्य से ज्यादा समय ले रहे थे।
उसी दिन शाम तक बैंक ने बताया कि लेनदेन फिर सामान्य तरीके से प्रोसेस हो रहे हैं।
इस घटना में कोई साइबर हमला सामने नहीं आया। लेकिन इससे यह जरूर स्पष्ट हुआ कि एक बैंक के भीतर पैदा हुई तकनीकी खराबी का असर दूसरे वित्तीय संस्थानों के ग्राहकों तक भी पहुंच सकता है।
United Airlines की उड़ानें भी अटकीं, NSA का आंतरिक नेटवर्क प्रभावित
16 नवंबर को ही United Airlines में एक अलग तकनीकी खराबी आई।
एयरलाइन ने बताया कि उसके सिस्टम में गड़बड़ी होने से कुछ विमानों की उड़ानें देरी से रवाना हुईं।
पायलट यूनियन की ओर से सामने आई जानकारी के मुताबिक समस्या विमान के वजन और संतुलन से जुड़ी अंतिम जानकारी उपलब्ध कराने वाली व्यवस्था में भी थी। यह जानकारी सुरक्षित उड़ान भरने के लिए जरूरी होती है।
करीब एक घंटे 40 मिनट तक समस्या बनी रही। एयरलाइन ने बाद में सेवाएं सामान्य होने की पुष्टि की और कहा कि उड़ान भर चुके विमानों पर इसका असर नहीं पड़ा था।
United Airlines ने भी साइबर हमले का कोई संकेत मिलने से इनकार किया।
अगले दिन, 17 नवंबर को अमेरिकी खुफिया एजेंसी नेशनल सिक्योरिटी एजेंसी (NSA) के आंतरिक संचार नेटवर्क NSANet में भी खराबी की खबर आई।
इस नेटवर्क का इस्तेमाल एजेंसी के कर्मचारी गोपनीय सूचनाओं के आदान-प्रदान के लिए करते हैं।
NSA ने बताया कि नियमित मेंटेनेंस के दौरान उसके कुछ आंतरिक सिस्टम प्रभावित हुए थे। हालांकि एजेंसी के मुताबिक राष्ट्रीय सुरक्षा से जुड़े महत्वपूर्ण कामकाज और जरूरी क्षमताएं चालू रहीं।
इस तरह छह दिनों के भीतर ईमेल, ऑनलाइन बैंकिंग, एयर ट्रैफिक कंट्रोल, एयरलाइन संचालन, एचआर सॉफ्टवेयर, Apple की ऑनलाइन सेवाओं और एक अमेरिकी खुफिया एजेंसी के आंतरिक नेटवर्क में तकनीकी परेशानियां सामने आ चुकी थीं।
- तारीख
- 12–13 नवंबर
- अवधि
- 23 घंटे 50 मिनट
- वजह
- जुलाई 2026 के सॉफ्टवेयर बदलाव में छिपी खराबी, अचानक बढ़ा ट्रैफिक और 14% सर्वर पहले से बंद
- समाधान
- बदलाव वापस लिया, सर्वर चरणबद्ध तरीके से दोबारा शुरू किए
- साइबर हमला?
- कोई सबूत नहीं
- तारीख
- 13 नवंबर
- अवधि
- 4 घंटे 45 मिनट की रोक
- वजह
- पुराने दूरसंचार नेटवर्क पर हर 4–5 सेकंड में ~1,000 कनेक्शन रिक्वेस्ट; नए राउटर पर काम चल रहा था
- समाधान
- प्रभावित कनेक्शन अलग किए, राउटर की एक सुविधा बंद की
- साइबर हमला?
- कोई सबूत नहीं
- तारीख
- 13 नवंबर
- अवधि
- 14 नवंबर तक अधिकांश बहाल
- वजह
- डिजास्टर रिकवरी जांच में कुछ सेवाएं लाइव डेटाबेस से जुड़ गईं
- समाधान
- प्रोडक्शन सिस्टम मेंटेनेंस मोड में डाला गया
- साइबर हमला?
- कोई सबूत नहीं
- तारीख
- 16 नवंबर
- अवधि
- उसी शाम तक सामान्य
- वजह
- डेटा सेंटर हार्डवेयर से जुड़ा सॉफ्टवेयर बग
- समाधान
- लेनदेन दोबारा सामान्य रूप से प्रोसेस होने लगे
- साइबर हमला?
- कोई सबूत नहीं
- तारीख
- 16 नवंबर
- अवधि
- करीब 1 घंटा 40 मिनट
- वजह
- वजन और संतुलन की जानकारी देने वाली व्यवस्था में गड़बड़ी
- समाधान
- सेवाएं बहाल, उड़ान भर चुके विमानों पर असर नहीं
- साइबर हमला?
- कोई सबूत नहीं
- तारीख
- 17 नवंबर
- अवधि
- आंतरिक सिस्टम प्रभावित
- वजह
- नियमित मेंटेनेंस के दौरान खराबी
- समाधान
- जरूरी राष्ट्रीय सुरक्षा कामकाज चालू रहा
- साइबर हमला?
- कोई सबूत नहीं
- तारीख
- 17 नवंबर
- अवधि
- शाम 6 बजे (ET) तक बहाल
- वजह
- कंपनी का एक आंतरिक अपडेट
- समाधान
- स्टेटस पेज पर सभी सेवाएं बहाल दिखीं
- साइबर हमला?
- कोई सबूत नहीं
क्या अमेरिका किसी बड़े साइबर हमले का शिकार हुआ?
लगातार हो रही इन घटनाओं के कारण साइबर हमले की आशंका पर चर्चा होना स्वाभाविक था।
लेकिन 18 नवंबर तक सार्वजनिक हुई जानकारी में ऐसा कोई प्रमाण सामने नहीं आया था जिससे इन सभी घटनाओं को एक ही साइबर हमले का हिस्सा माना जा सके।
18 नवंबर को फिलीपींस की राजधानी मनीला में अमेरिकी विदेश मंत्री मार्को रुबियो ने भी इसी बात को स्पष्ट किया।
रुबियो ने कहा कि इन अलग-अलग घटनाओं के आपस में जुड़े होने या इनके पीछे हैकर्स, अपराधियों या किसी विदेशी सरकार का हाथ होने का कोई सबूत नहीं है।
उन्होंने यह भी कहा कि अमेरिका के खिलाफ कोई व्यवस्थित साइबर हमला चलने का संकेत नहीं मिला है।
उनका बयान महत्वपूर्ण है, क्योंकि इनमें केवल निजी कंपनियों के सिस्टम नहीं, बल्कि विमानन और राष्ट्रीय सुरक्षा से जुड़ी सरकारी व्यवस्थाएं भी प्रभावित हुई थीं।
फिलहाल उपलब्ध जांच और कंपनियों के बयानों के मुताबिक इन घटनाओं के कारण अलग-अलग रहे हैं। Microsoft में सॉफ्टवेयर और सर्वर क्षमता की संयुक्त समस्या थी। FAA के नेटवर्क में असामान्य ट्रैफिक और राउटर से जुड़ी दिक्कत सामने आई। Chase में सॉफ्टवेयर बग था, जबकि Apple ने आंतरिक अपडेट को जिम्मेदार बताया।
किसी घटना के पीछे साइबर हमला साबित न होना और उस सिस्टम का पूरी तरह सुरक्षित होना दो अलग बातें हैं। तकनीकी जांच पूरी होने पर किसी भी घटना के कारणों की जानकारी और स्पष्ट हो सकती है।
अभी इन घटनाओं को आपस में जुड़ा हुआ साइबर हमला बताना उपलब्ध प्रमाणों से मेल नहीं खाता।
आखिर बड़ी कंपनियों के सिस्टम में एक छोटी खराबी इतनी दूर तक कैसे पहुंच जाती है?
आज बैंक, अस्पताल, एयरलाइंस, सरकारी विभाग और निजी कंपनियां अपने रोजमर्रा के काम के लिए बड़े सॉफ्टवेयर और नेटवर्क प्लेटफॉर्म पर निर्भर हैं।
एक ही सिस्टम कई देशों और हजारों संस्थानों को सेवा दे सकता है। इससे काम तेज और सुविधाजनक होता है, लेकिन किसी साझा तकनीकी हिस्से में समस्या आने पर उसका प्रभाव भी कई जगह पहुंच सकता है।
इसे एक सामान्य उदाहरण से समझा जा सकता है।
किसी शहर की सौ दुकानें अलग-अलग जगह हों, लेकिन उनका सामान एक ही बड़े गोदाम से आता हो। गोदाम की बिजली बंद हो जाए तो दुकानों के शटर भले खुले रहें, सामान की सप्लाई प्रभावित हो जाएगी।
डिजिटल सेवाओं में भी कई बार ऐसा ही होता है। कंपनियों के ऐप अलग हो सकते हैं, लेकिन वे किसी साझा नेटवर्क, भुगतान सेवा, डेटा सेंटर या क्लाउड प्लेटफॉर्म पर निर्भर हो सकती हैं।
Microsoft की नवंबर वाली खराबी में यही खतरा सामने आया। एक नेटवर्क गेटवे पर दबाव बढ़ा, तो ट्रैफिक दूसरे सर्वरों की ओर चला गया। वहां भी वही तकनीकी समस्या पैदा होने लगी।
इसका एक बड़ा उदाहरण जुलाई 2024 में भी देखने को मिला था।
तब साइबर सुरक्षा कंपनी CrowdStrike के एक खराब सॉफ्टवेयर अपडेट के कारण दुनियाभर में Windows कंप्यूटर प्रभावित हुए थे।
Microsoft के मुताबिक उस घटना से करीब 85 लाख Windows डिवाइस प्रभावित हुए थे। विमान सेवाओं, अस्पतालों और कई दूसरी संस्थाओं को कामकाज में परेशानी हुई थी।
उस समय भी यह कोई साइबर हमला नहीं था। नुकसान एक तकनीकी अपडेट से हुआ था।
इसका मतलब यह नहीं कि क्लाउड या डिजिटल तकनीक असुरक्षित है। समस्या तब गंभीर बनती है जब अलग-अलग सेवाओं की निर्भरता कुछ साझा तकनीकी हिस्सों पर बहुत ज्यादा बढ़ जाती है और खराबी फैलने से रोकने वाली व्यवस्थाएं पर्याप्त काम नहीं कर पातीं।
भारत के लिए क्यों महत्वपूर्ण हैं अमेरिका में हुई ये घटनाएं?
भारत में डिजिटल भुगतान अब रोजमर्रा की जिंदगी का हिस्सा बन चुका है।
छोटी चाय की दुकान से लेकर बड़ी कंपनियों तक QR कोड के जरिए भुगतान सामान्य बात है। बिजली, गैस, मोबाइल रिचार्ज, ऑनलाइन खरीदारी और दोस्तों या परिवार को पैसे भेजने जैसे कामों में UPI का बड़े पैमाने पर इस्तेमाल हो रहा है।
भारतीय रिजर्व बैंक की 2025-26 की वार्षिक रिपोर्ट के मुताबिक वित्त वर्ष 2025-26 में देश में लगभग 28,174 करोड़ डिजिटल पेमेंट ट्रांजैक्शन हुए। इनका कुल मूल्य करीब 3,251 लाख करोड़ रुपये था।
इनमें UPI की हिस्सेदारी बहुत बड़ी थी। देश के कुल रिटेल भुगतान ट्रांजैक्शन की संख्या में UPI का हिस्सा लगभग 86 प्रतिशत रहा।
और अक्टूबर 2026 के आंकड़े बताते हैं कि UPI पर निर्भरता लगातार बढ़ रही है।
नेशनल पेमेंट्स कॉरपोरेशन ऑफ इंडिया यानी NPCI के मुताबिक अक्टूबर में UPI के जरिए लगभग 2,546.67 करोड़ ट्रांजैक्शन हुए, जिनका कुल मूल्य 31.53 लाख करोड़ रुपये था।
यह सितंबर के 2,406.84 करोड़ ट्रांजैक्शन से भी अधिक था।
अक्टूबर के आंकड़े के आधार पर देश में हर दिन औसतन करीब 82 करोड़ UPI भुगतान हुए।
सितंबर बनाम अक्टूबर (करोड़ ट्रांजैक्शन)
यानी इस प्रणाली में कुछ घंटों की व्यापक खराबी भी बड़ी संख्या में लोगों और कारोबारियों के लिए परेशानी पैदा कर सकती है।
अगर भारत में छह घंटे UPI पूरी तरह बंद हो जाए, तो क्या होगा?
अक्टूबर 2026 के औसत को आधार बनाकर एक अनुमान लगाया जा सकता है।
उस महीने हर दिन औसतन करीब 82 करोड़ UPI ट्रांजैक्शन हुए थे। यदि पूरे दिन के लेनदेन को समान रूप से बांटें, तो छह घंटे में लगभग 20.5 करोड़ ट्रांजैक्शन के बराबर गतिविधि होती है।
लेकिन इसका मतलब यह नहीं कि छह घंटे की खराबी होने पर ठीक 20.5 करोड़ भुगतान असफल हो जाएंगे।
असली असर इस बात पर निर्भर करेगा कि खराबी सुबह आती है, दोपहर में या रात को। यह भी महत्वपूर्ण होगा कि समस्या पूरे UPI नेटवर्क में है, किसी एक बैंक में है या किसी खास भुगतान ऐप में।
इसके अलावा खराबी के दौरान रुके कुछ भुगतान सेवा बहाल होने के बाद किए जा सकते हैं। इसलिए संभावित रूप से प्रभावित ट्रांजैक्शन और स्थायी रूप से नहीं हो पाए लेनदेन को एक नहीं समझना चाहिए।
फिर भी ऐसी स्थिति में सबसे पहले परेशानी उन लोगों को होगी जिनके पास भुगतान का कोई दूसरा विकल्प नहीं है।
दुकानदार ग्राहक को सामान दे चुका हो और भुगतान अटक जाए, तो दोनों के लिए असुविधा पैदा होगी। पेट्रोल पंप पर भुगतान न हो, तो वाहन चालक को दूसरा तरीका तलाशना पड़ेगा। अस्पताल, दवा की दुकान या यात्रा के दौरान ऐसी परेशानी ज्यादा गंभीर हो सकती है।
ऑनलाइन कारोबारियों के लिए भी समस्या केवल भुगतान में देरी की नहीं होगी। ऑर्डर की पुष्टि, रिफंड, डिलीवरी और ग्राहक सेवा पर भी असर पड़ सकता है।
हालांकि बैंकिंग प्रणाली के सभी हिस्से UPI पर ही निर्भर नहीं हैं। किसी खास UPI समस्या के दौरान कार्ड, नकद, NEFT या दूसरे भुगतान विकल्प काम कर सकते हैं। यह खराबी के वास्तविक दायरे पर निर्भर करेगा।
भारत में भी पहले कई बार UPI प्रभावित हो चुका है
UPI में बड़े पैमाने पर तकनीकी परेशानी की स्थिति केवल अनुमान नहीं है।
अप्रैल 2025 में भारत के UPI नेटवर्क में ऐसी ही एक महत्वपूर्ण घटना हुई थी।
12 अप्रैल 2025 को देश के कई हिस्सों में डिजिटल भुगतान असफल होने लगे। Google Pay, PhonePe, Paytm और दूसरी UPI सेवाओं का इस्तेमाल करने वाले लोगों ने शिकायतें कीं।
NPCI ने उस दिन पुष्टि की थी कि तकनीकी समस्याओं के कारण कुछ UPI ट्रांजैक्शन असफल हो रहे हैं।
बाद में सामने आई तकनीकी जांच से जुड़ी रिपोर्टों के मुताबिक बैंकों की ओर से बार-बार भेजी जा रही ट्रांजैक्शन स्टेटस जांचने की रिक्वेस्ट ने नेटवर्क पर अतिरिक्त दबाव पैदा किया था।
बैंक किसी भुगतान की स्थिति जानने के लिए बार-बार सिस्टम से जानकारी मांग रहे थे। इन रिक्वेस्ट की संख्या बहुत बढ़ने से नेटवर्क में और परेशानी होने लगी।
उस दिन करीब पांच घंटे तक भुगतान की सफलता दर प्रभावित रही थी।
इस घटना से भी वही बात सामने आई थी जो नवंबर 2026 में Microsoft और FAA की तकनीकी खराबियों में दिखाई दी। कभी-कभी कोई सिस्टम खराबी से उबरने या ट्रांजैक्शन की स्थिति जानने के लिए जितने ज्यादा अनुरोध भेजता है, उससे नेटवर्क पर दबाव और बढ़ सकता है।
भारत में भी बड़े भुगतान नेटवर्क की क्षमता के साथ उस पर आने वाले अनुरोधों को नियंत्रित करना जरूरी है।
क्या भारत के बैंकों और UPI के पास बैकअप सिस्टम हैं?
भारतीय रिजर्व बैंक ने बैंकों और दूसरी विनियमित वित्तीय संस्थाओं के लिए सूचना प्रौद्योगिकी, जोखिम प्रबंधन और डिजास्टर रिकवरी से जुड़े नियम बनाए हैं।
इन नियमों में जरूरी सेवाओं के लिए वैकल्पिक व्यवस्था, कारोबारी कामकाज जारी रखने की योजना, तकनीकी खराबियों की निगरानी और समय-समय पर जांच जैसी शर्तें शामिल हैं।
RBI ने 2026 में जारी अपनी Payments Vision 2028 में भी भुगतान प्रणाली की मजबूती और वैकल्पिक भुगतान व्यवस्थाओं के विकास पर जोर दिया है।
लेकिन बैकअप सिस्टम होने से हर प्रकार की खराबी समाप्त नहीं हो जाती।
अगर मुख्य और बैकअप दोनों सिस्टम में कोई साझा तकनीकी कमजोरी हो, तो दोनों प्रभावित हो सकते हैं। इसी वजह से बैकअप की क्षमता के साथ उसकी स्वतंत्रता और नियमित जांच भी महत्वपूर्ण है।
भारत में UPI के अलावा NEFT, RTGS, IMPS, कार्ड नेटवर्क और नकद भुगतान जैसे विकल्प मौजूद हैं। हालांकि इनमें भी अलग-अलग तकनीकी निर्भरताएं और सीमाएं हैं।
इसलिए किसी बड़े आउटेज के समय कौन सा विकल्प काम करेगा, यह इस बात से तय होगा कि समस्या किस स्तर पर पैदा हुई है।
बैंकिंग और डिजिटल पेमेंट के अलावा आपका डेटा भी प्रभावित हो सकता है
आज लोगों की तस्वीरें, दस्तावेज, ईमेल और कई जरूरी फाइलें क्लाउड स्टोरेज में रखी रहती हैं।
Apple के iCloud, Google Drive और Microsoft OneDrive जैसी सेवाओं का फायदा यह है कि एक ही अकाउंट से कई डिवाइस पर अपना डेटा इस्तेमाल किया जा सकता है।
लेकिन यदि सर्वर से जुड़ी सेवा बंद हो जाए, तो क्लाउड पर ही मौजूद फाइलों तक पहुंचने में परेशानी आ सकती है।
यहां एक बात समझना जरूरी है। किसी क्लाउड सेवा के कुछ घंटे बंद होने का मतलब यह नहीं कि उपयोगकर्ता का सारा डेटा मिट गया है।
फोन या कंप्यूटर में पहले से डाउनलोड या सेव फाइलें सामान्य तौर पर वहीं रहती हैं। समस्या उन फाइलों और सुविधाओं में हो सकती है जिनके लिए उस समय सर्वर से संपर्क जरूरी है।
इसलिए बहुत जरूरी दस्तावेजों की सुरक्षित ऑफलाइन कॉपी रखना समझदारी है। संवेदनशील रिकॉर्ड को बिना सुरक्षा के किसी भी पेन ड्राइव में रखना भी जोखिम पैदा कर सकता है। एन्क्रिप्टेड स्टोरेज और अलग बैकअप बेहतर विकल्प हैं।
सिस्टम डाउन होने पर साइबर ठग भी उठा सकते हैं फायदा
किसी बड़े बैंक या टेक कंपनी की सेवा अचानक बंद हो जाए तो उपयोगकर्ता परेशान हो जाते हैं। कई बार उन्हें यह भी पता नहीं होता कि समस्या उनके अकाउंट में है या कंपनी के सिस्टम में।
इसी स्थिति का फायदा उठाकर साइबर अपराधी नकली ईमेल, SMS और लिंक भेज सकते हैं।
उदाहरण के लिए किसी व्यक्ति को संदेश मिल सकता है कि उसका बैंक अकाउंट बंद हो गया है और उसे तत्काल एक लिंक खोलकर अपना पासवर्ड या OTP देना होगा।
अगर उस समय बैंक की वास्तविक सेवा भी प्रभावित हो रही हो, तो ऐसा संदेश भरोसेमंद लग सकता है।
इसलिए तकनीकी खराबी के दौरान किसी अनजान लिंक पर क्लिक करना या किसी व्यक्ति को OTP, पासवर्ड अथवा UPI PIN बताना खतरनाक हो सकता है।
किसी भी समस्या की पुष्टि संबंधित बैंक, ऐप या कंपनी की आधिकारिक वेबसाइट और उसके विश्वसनीय सपोर्ट चैनल से करनी चाहिए।
UPI या बैंकिंग सेवा बंद होने पर क्या करें?
डिजिटल पेमेंट छोड़ देना इस समस्या का समाधान नहीं है। बेहतर यह है कि किसी एक ऐप या भुगतान तरीके पर पूरी तरह निर्भर न रहा जाए।
जरूरी खर्चों के लिए कुछ नकद पास रखना उपयोगी हो सकता है। दूसरा बैंक खाता या कार्ड होने से किसी एक बैंक की तकनीकी खराबी के दौरान विकल्प मिल सकता है।
हालांकि सभी कार्ड और डिजिटल वॉलेट हर तरह के आउटेज में काम करेंगे, इसकी गारंटी नहीं है। UPI Lite छोटे भुगतानों को आसान बनाता है, लेकिन पूरे UPI नेटवर्क में व्यापक खराबी होने पर इसे हर परिस्थिति में काम करने वाले विकल्प के रूप में नहीं देखना चाहिए।
पेमेंट करते समय अगर रकम खाते से कट गई है लेकिन सामने वाले को नहीं मिली, तो बिना स्थिति जांचे बार-बार भुगतान करने से बचना चाहिए। पहले बैंक या भुगतान ऐप में ट्रांजैक्शन की स्थिति देखें। जरूरत होने पर ट्रांजैक्शन आईडी के साथ शिकायत दर्ज करें।
जरूरी दस्तावेजों का अलग बैकअप और बैंकों के आधिकारिक हेल्पलाइन नंबर भी सुरक्षित रखने चाहिए।
- जरूरी खर्च के लिए थोड़ा नकद पास रखें
- दूसरा बैंक खाता या कार्ड विकल्प के तौर पर रखें
- पैसा कटा पर पहुंचा नहीं, तो पहले ऐप में ट्रांजैक्शन की स्थिति देखें
- जरूरत हो तो ट्रांजैक्शन आईडी के साथ शिकायत दर्ज करें
- जानकारी सिर्फ़ बैंक, ऐप या नियामक के आधिकारिक चैनल से लें
- बिना स्थिति जांचे बार-बार भुगतान न करें
- किसी अनजान लिंक पर क्लिक न करें
- OTP, पासवर्ड या UPI PIN किसी को न बताएं
और सबसे जरूरी, किसी बड़ी तकनीकी खराबी के दौरान फैली अफवाहों के बजाय संबंधित कंपनी या नियामक संस्था की आधिकारिक जानकारी पर भरोसा करें।
अमेरिका की घटनाओं से क्या सीख मिलती है?
नवंबर 2026 में अमेरिका की अलग-अलग सेवाओं में हुई खराबियों ने तकनीक के इस्तेमाल से जुड़े एक महत्वपूर्ण जोखिम को सामने रखा है।
जब बैंकिंग, हवाई यातायात, कार्यालयों के कामकाज और आम लोगों की निजी सेवाएं बड़े नेटवर्क पर निर्भर हों, तो किसी छोटे तकनीकी हिस्से की खराबी भी व्यापक असर डाल सकती है।
अभी तक इन घटनाओं के पीछे किसी साझा साइबर हमले का सबूत नहीं मिला है। इसके उलट कंपनियों की जांच में सॉफ्टवेयर, सर्वर, राउटर और नियमित मेंटेनेंस से जुड़े कारण सामने आए हैं।
यही इन घटनाओं का सबसे महत्वपूर्ण पहलू भी है। किसी जरूरी सेवा को प्रभावित करने के लिए हर बार साइबर हमले की जरूरत नहीं होती। कभी-कभी सामान्य तकनीकी बदलाव में हुई चूक भी बड़ी परेशानी का कारण बन सकती है।
भारत में UPI के बढ़ते इस्तेमाल के कारण भुगतान प्रणाली की विश्वसनीयता और भी महत्वपूर्ण हो गई है। बैंकों और भुगतान कंपनियों को अपने सिस्टम मजबूत रखने होंगे, जबकि आम लोगों के लिए भुगतान और जरूरी डेटा तक पहुंच के वैकल्पिक तरीके बनाए रखना उपयोगी रहेगा।
डिजिटल सेवाओं का विस्तार जारी रहेगा। लेकिन उनका असली भरोसा केवल तेजी और सुविधा से नहीं, बल्कि इस बात से भी बनेगा कि किसी बड़ी तकनीकी खराबी के दौरान जरूरी काम कितनी जल्दी और सुरक्षित तरीके से फिर शुरू किए जा सकते हैं।
स्रोत: Reuters, Associated Press, Microsoft की 15 नवंबर 2026 की प्रारंभिक तकनीकी जांच रिपोर्ट, अमेरिकी Federal Aviation Administration की 15 नवंबर की आधिकारिक रिपोर्ट, Apple की सेवा संबंधी जानकारी, NPCI के अक्टूबर 2026 के आंकड़े, RBI Annual Report 2025-26, RBI Payments Vision 2028 और अप्रैल 2025 के UPI आउटेज पर प्रकाशित तकनीकी रिपोर्टें।